
Ağ normal çalışma sırasında stabildir ancak site genelinde yeniden başlatmanın ardından birkaç cihaz yeniden bağlanamıyor. Olası nedenlerden biri, meşru başlangıç patlamasının altında ayarlanmış bir koruma eşiğidir. Boşta olan bir ağda muhafazakar görünen bir fırtına kontrolü ayarı, kurtarmanın en önemli olduğu anda sorun yaratabilir.
Fırtına kontrolü, seçilen trafiği platformun sınıflandırma, ölçüm ve eylem kurallarına göre sınırlandırır. Görüntülenen aynı sayı, farklı arayüzlerde veya cihazlarda çok farklı oranlar anlamına gelebilir. Öncelikle bu kuralları anlayın, ardından gözlemlenen uygulama trafiğini kullanarak politikayı seçin ve test edin.
Tam olarak neyin sınırlandırıldığını belirleyin.
Ayarın yayın, çoklu yayın, bilinmeyen tek noktaya yayın veya belgelenmiş başka bir kategoriye uygulanıp uygulanmadığını kontrol edin. Bilinen tek noktaya yayın ve bilinmeyen tek noktaya yayın birbirinin yerine kullanılabilen terimler değildir ve çoklu yayın, uygulama için gerekli olan trafiği içerebilir.
Kategorilerin ayrı ayrı mı yoksa birlikte mi sayıldığını ve ölçümün nerede yapıldığını belirleyin. Başka bir satıcının tanıdık menü etiketinin aynı kapsamı içerdiğini varsaymak yerine, modelin tam dokümantasyonunu okuyun.
Cisco'nunfırtına kontrolü yapılandırma kılavuzuTrafik sınıflarının, eşik değerlerinin ve bastırma davranışının rolünü göstermektedir. Ayarları ve uygulama sınırları platforma özgüdür, bu nedenle başka bir anahtar için hazır bir yapılandırma olarak değil, kavramsal bir referans olarak kullanın.
Ayarları karşılaştırmadan önce eşik birimini çevirin.
Bir eşik değeri arayüz bant genişliğinin yüzdesi olarak ifade edilirse, arayüz hızı nominal anlamını değiştirir. 1 Gb/s'nin yüzde biri 10 Mb/s iken, 100 Mb/s'nin yüzde biri 1 Mb/s'dir. Bunlar aritmetik örneklerdir; gerçek donanımın hesaplama ve uygulama hassasiyetinin doğrulanması gerekmektedir.
Saniyede paket sayısı eşiği farklı bir miktarı ölçer. Örnek olarak saniyede 1.000 pakette, 100 baytlık paketler sayılan baytların 0,8 Mb/s'sini oluştururken, 1.000 baytlık paketler 8 Mb/s'sini oluşturur. Kablo üzerindeki ek yük ve anahtarın sayılan uzunluk tanımı bu ilişkiyi değiştirebilir.
Bu fark, küçük paket kontrol iş yükü ile daha büyük medya paketleri karşılaştırıldığında önem kazanır. Başka bir porttan kopyalanan bir ayar, her iki port aynı sayıyı gösterse bile, pratikte önemli ölçüde farklı bir sınır getirebilir.
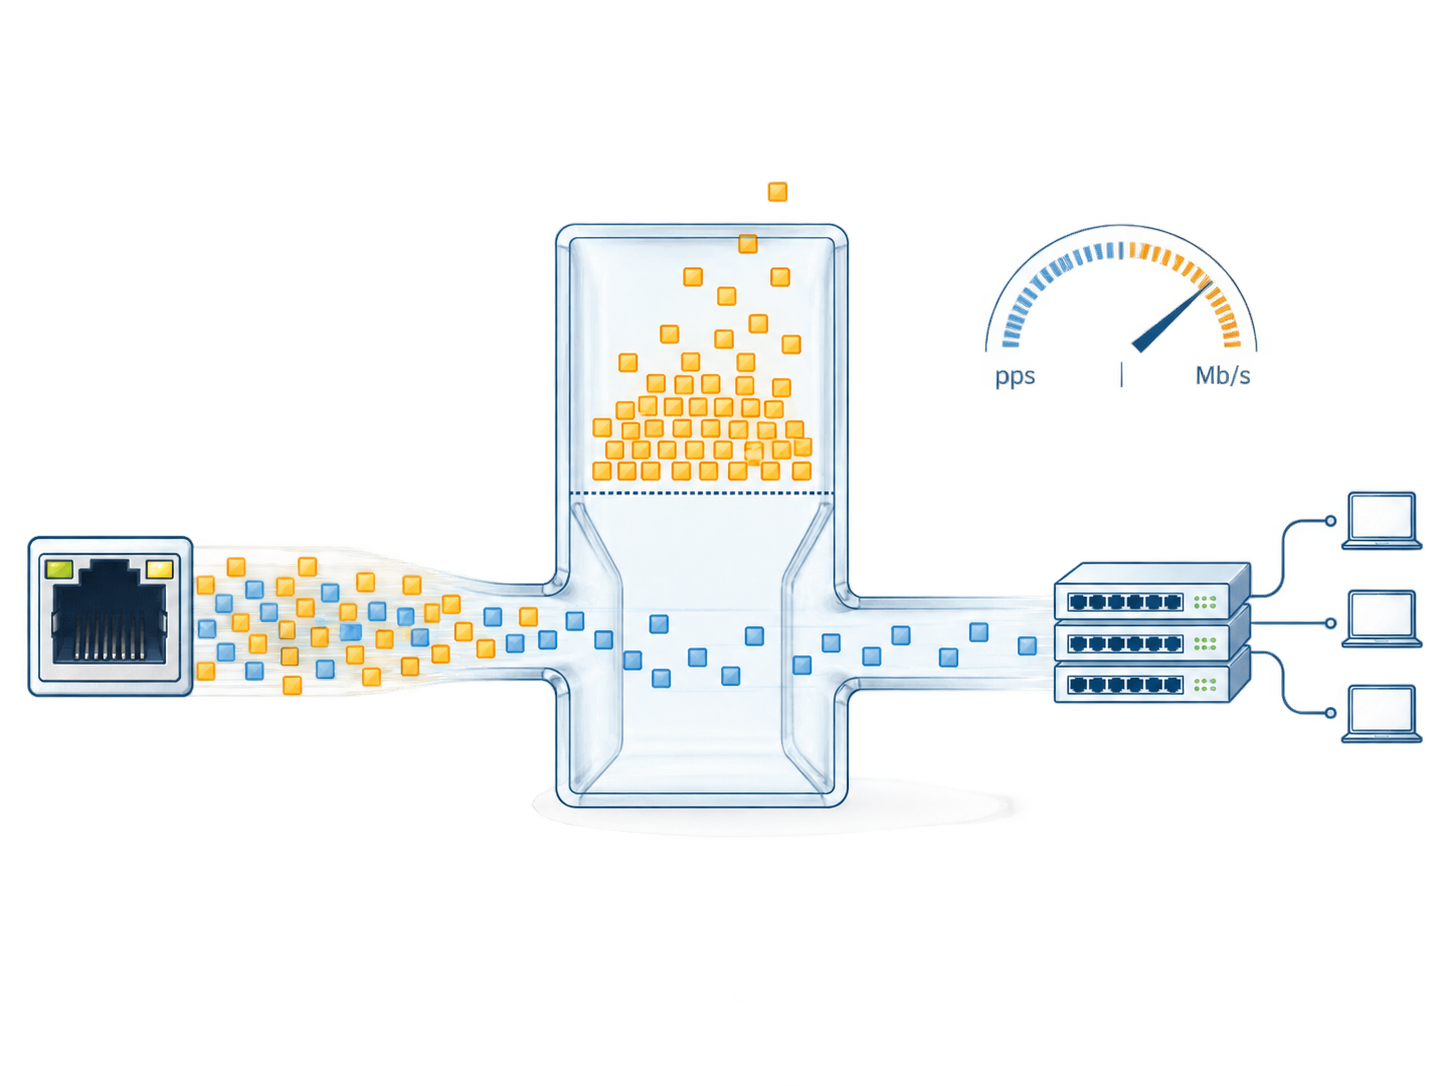
Ortalama trafik, limit belirlemek için yeterli değildir.
Ağda meşru ani trafik artışlarına neden olan durumları gözlemleyin: başlatma, adres çözümleme, keşif, çoklu yayın katılımı, topoloji değişiklikleri ve uygulama yeniden bağlantısı. Bu olaylardan hangilerinin kontrol edilen trafik sınıfına girdiğini belirleyin.
İlgili örüntüyü ortaya çıkarabilecek bir ölçüm aralığı kullanın. Uzun bir ortalama, anahtarın uygulama aralığının farklı şekilde ele aldığı kısa bir patlamayı yumuşatabilir. Belgelenmişse, patlama toleransı veya yuvarlama dahil olmak üzere, cihazın aralık ve eşik davranışını edinin.
Trafik verilerini yapılandırma ve iş yüküyle ilişkilendirin. Beş bağlı cihazdan elde edilen temel veriler, elli cihaza genişletildikten sonra otomatik olarak uygun olmayabilir. Yeni bir aygıt yazılımı sürümü veya uygulama modu da keşif ve kurtarma davranışını değiştirebilir.
Eylemi, eşiği belirlediğiniz kadar dikkatli seçin.
Uygulamaya bağlı olarak, bir olay seçili trafiği engelleyebilir, alarm verebilir, bir portu devre dışı bırakabilir veya eylemleri birleştirebilir. Bu sonuçların farklı hizmet etkileri vardır. Bir portun kapatılması, tetikleyici tek bir sınıfı ilgilendirse bile, o porttaki tüm trafiği etkileyebilir.
Olaydan sonra ne olması gerektiğini tanımlayın. İletim hızı belgelenmiş bir seviyenin altına düştüğünde bağlantı yeniden kurulur mu? Ayrı bir düşüş eşiği var mı? Operatörün devre dışı bırakılmış bir portu geri yüklemesi gerekiyor mu? Otomatik kurtarma etkinleştirilmişse, kalıcı bir hatanın bağlantıyı tekrar tekrar başlatmasını ne önler?
Kabul edilen politika, bu soruları operasyonel açıdan yanıtlamalıdır. Kimsenin almadığı bir alarm, yanıt prosedürü olan izlenen bir olayla aynı korumayı sağlamaz. Erişilebilir bir kurtarma yöntemi olmayan bir kapatma politikası, kontrol altına almayı amaçladığı kesintiyi uzatabilir.
Bağlantı noktalarını rollerine göre inceleyin.
| Liman rolü | Trafiği anlamak | Eşik inceleme endişesi |
|---|---|---|
| Doğrudan uç nokta | Normal, başlatma ve arıza davranışı | Dar bir taban çizgisi, geçerli toparlanma patlamalarını gözden kaçırabilir. |
| Aşağı akış erişim anahtarı | Çeşitli uç noktalardan gelen trafiği bir araya getirin. | Kopyalanan uç nokta eşiği çok kısıtlayıcı olabilir. |
| Çoklu yayın alıcı yolu | Gerekli medya grupları ve kontrol merkezleri | Temel çoklu yayın kullanılabilir durumda kalmalıdır. |
| Yedekli yukarı bağlantı | Yol değişikliğinden önce ve sonra trafik | Hayatta kalan yol daha büyük bir yük taşıyabilir. |
| Geçici bakım bağlantısı | Beklenen araçlar ve keşif faaliyetleri | Kısa süreli çalışmalar, onaylanmış bir liman politikasına uygun olarak yapılmalıdır. |
Tasarım kanıtları desteklemediği sürece her arayüz için tek bir evrensel değer kullanmaktan kaçının. Bağlantı noktası-rol tutarlılığı, sayısal tekdüzelikten daha faydalıdır.
Hem sağlıklı hem de anormal vakaları doğrulayın.
Kontrollü bir testte, meşru iş yükünü başlatma ve yeniden bağlantı aşamalarından geçirin. Gerekli hizmetlerin beklenmedik bir kesinti veya kapanma olmadan başarılı bir şekilde çalıştığını doğrulayın. Sadece bağlantının açık kalıp kalmadığını değil, ilgili sayaçları ve olayları da gözlemleyin.
Ardından, onaylanmış anormal trafik durumunu izole edilmiş veya uygun şekilde kontrol edilen bir ortamda uygulayın. Planlanan eylemi ve etkilenmeyen hizmetler üzerindeki etkisini doğrulayın. Trafik sınıfını, hız modelini, zamanlamayı ve toparlanma sonucunu kaydedin.
Bir onay kutusunun çalışıp çalışmadığını görmek için üretim ağında fırtına yaratmayın. Test ortamı ve enjeksiyon yöntemi, sitenin onaylanmış süreciyle uyumlu olmalıdır. Bir politika geniş çapta uygulanmadan önce, temsili bir pilot uygulama davranışı belirleyebilir.
Normal çalışma sırasında bir eşik olayı meydana gelirse, limiti yükseltmeden önce kaynağı ve modeli araştırın. Sebep meşru genişleme, yanlış yapılandırılmış bir uç nokta veya istenmeyen bir Katman 2 döngüsü olabilir. Bu durumlar farklı düzeltmeler gerektirir.
Döngü önleme ve üyelik yönetimini yerinde tutun.
Fırtına kontrolü, döngüsüz bir topolojinin yerini alan değil, destekleyici bir koruma yöntemidir. Seçilen trafik bastırılsa bile, bir döngü kesintiye neden olmaya devam edebilir. Kanıtlar bunu gösterdiğinde, altta yatan kablolamayı ve ağaç veya halka tasarımını gözden geçirin.
Benzer şekilde, istenmeyen çoklu yayın dağıtımı, üyelik ve sorgulayıcı incelemesi gerektirebilir. Çoklu yayın eşiğini sıkılaştırmak, sel baskınını maskeleyebilirken aynı zamanda akışa ihtiyaç duyan alıcılara da zarar verebilir. İletim tasarımını düzeltin ve ardından ortaya çıkan trafiğe karşı hız politikasını doğrulayın.
Amaç, kabul edilen uygulamayı korurken anormal davranışları kontrol altına almaktır. Bu da hem sağlam bir ağ tasarımı hem de uygun şekilde test edilmiş bir koruyucu yanıt gerektirir.
Dağıtılan her değerin nedenini belgeleyin.
BirTODAHIKA yönetilebilir anahtar seçimiLütfen, belirtilen model için desteklenen trafik sınıflarını, eşik birimlerini, ölçüm davranışını, olay görünürlüğünü ve kurtarma kontrollerini talep edin. Talebinize port rollerini ve kritik başlatma gereksinimlerini de ekleyin.
Seçilen ayarları temel gözlemler ve test sonuçlarıyla birlikte saklayın. İncelemeyi tetikleyen değişikliği belirtin: daha fazla uç nokta, yeni bir çoklu yayın hizmeti, yukarı bağlantı hızı değişikliği veya revize edilmiş bir kurtarma dizisi. Bu kayıt, bir sonraki mühendisin, ağa artık uymayabilecek açıklanamayan bir sayıyı devralmak yerine, politikayı bilinçli olarak ayarlamasına olanak tanır.
Yayın tarihi: 01 Eylül 2026


